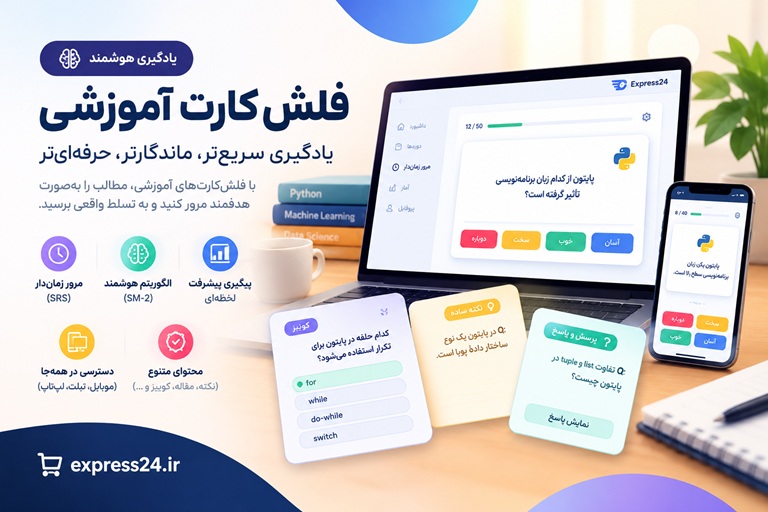
فلشکارتهای آموزشی شبیهسازی حملات سایبری و ارزیابی آمادگی دفاعی در سازمانها
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره شبیهسازی حملات سایبری و ارزیابی آمادگی دفاعی در سازمانها
موضوع کلی: امنیت سایبری و دفاع در شبکههای کامپیوتری
موضوع میانی: سنجش آسیبپذیری و تست نفوذ در سیستمهای اطلاعاتی
📋 سرفصلهای دوره
- 1. مبانی امنیت سایبری و مفاهیم دفاع سایبری
- 2. مقدمه ای بر ارزیابی آمادگی دفاعی در سازمان ها
- 3. اخلاق در تست نفوذ و شبیه سازی حملات سایبری
- 4. چارچوب های قانونی و مقررات مرتبط با امنیت سایبری در ایران
- 5. انواع حملات سایبری و تهدیدات رایج در شبکههای کامپیوتری
- 6. معرفی مفهوم Red Team و Blue Team در امنیت سایبری
- 7. هدف گذاری و برنامه ریزی برای عملیات Red Team
- 8. مراحل جمع آوری اطلاعات (Reconnaissance) در حملات سایبری
- 9. تکنیک های جمع آوری اطلاعات غیرفعال (Passive Reconnaissance)
- 10. ابزارها و روش های جمع آوری اطلاعات فعال (Active Reconnaissance)
- 11. شناسایی اهداف و دارایی های حیاتی در سازمان
- 12. تحلیل شبکه و شناسایی نقاط ضعف (Vulnerability Analysis)
- 13. اسکن پورت ها و سرویس ها
- 14. شناسایی آسیب پذیری ها با ابزارهای خودکار
- 15. تست نفوذ وب اپلیکیشن ها
- 16. آسیب پذیری های رایج در وب اپلیکیشن ها (SQL Injection, XSS)
- 17. تکنیک های بهره برداری از آسیب پذیری ها (Exploitation)
- 18. مبانی تزریق کد و دسترسی غیرمجاز
- 19. تکنیک های دسترسی اولیه (Initial Access)
- 20. استفاده از مهندسی اجتماعی در حملات سایبری
- 21. فیشینگ و حملات مرتبط
- 22. بهره برداری از ضعف های پیکربندی سیستم ها
- 23. مدیریت دسترسی و اعطای امتیازات (Privilege Escalation)
- 24. تکنیک های افزایش سطح دسترسی در سیستم عامل ها
- 25. حرکت جانبی (Lateral Movement) در شبکه
- 26. تکنیک های پیشروی در شبکه پس از دستیابی اولیه
- 27. انتقال داده و پنهان سازی اطلاعات (Data Exfiltration)
- 28. تکنیک های سرقت اطلاعات حساس
- 29. پاک کردن ردپا و حفظ پنهان کاری (Covering Tracks)
- 30. تکنیک های حذف آثار حضور در سیستم ها
- 31. مبانی دفاع سایبری و رویکردهای دفاعی (Blue Team)
- 32. مدیریت دارایی های دیجیتال و طبقه بندی اطلاعات
- 33. مدیریت آسیب پذیری ها و وصله های امنیتی
- 34. امنیت شبکه و فایروال ها
- 35. سیستم های تشخیص و جلوگیری از نفوذ (IDS/IPS)
- 36. مدیریت لاگ ها و تحلیل رویدادهای امنیتی
- 37. پاسخگویی به حوادث سایبری (Incident Response)
- 38. تدوین برنامه واکنش به حوادث
- 39. عملیات شبیه سازی حمله (Attack Simulation)
- 40. روش های شبیه سازی حملات پیشرفته (APTs)
- 41. استفاده از ابزارهای شبیه سازی حمله (Attack Tools)
- 42. مفهوم Chaos as a Service (CaaS) در Red Teaming
- 43. کاربرد CaaS در ارزیابی آمادگی دفاعی
- 44. مدیریت ریسک در عملیات Red Team
- 45. ارزیابی اثربخشی ابزارهای دفاعی در برابر حملات شبیه سازی شده
- 46. اندازه گیری شاخص های کلیدی عملکرد (KPIs) دفاعی
- 47. گزارش دهی نتایج Red Team و ارائه توصیه ها
- 48. مستندسازی یافته ها و آسیب پذیری ها
- 49. ارائه راهکارهای عملیاتی برای بهبود وضعیت امنیتی
- 50. تست نفوذ شبکه های داخلی (Internal Network Penetration Testing)
- 51. تست نفوذ شبکه های خارجی (External Network Penetration Testing)
- 52. تست نفوذ سیستم های صنعتی (ICS/SCADA Security Testing)
- 53. تست نفوذ اپلیکیشن های موبایل
- 54. تست نفوذ ابری (Cloud Security Testing)
- 55. امنیت داده ها و حریم خصوصی
- 56. رمزنگاری و مدیریت کلیدها
- 57. مدیریت هویت و دسترسی (IAM)
- 58. احراز هویت چند عاملی (MFA)
- 59. امنیت نقطه پایانی (Endpoint Security)
- 60. مدیریت امنیتی دستگاه های موبایل (MDM)
- 61. آموزش فرهنگ امنیت سایبری به کارکنان
- 62. شبیه سازی حملات مهندسی اجتماعی در محیط واقعی
- 63. ارزیابی اثربخشی آموزش های امنیتی
- 64. مدیریت ارتباطات در بحران های سایبری
- 65. نقش تیم های واکنش سریع در امنیت سایبری
- 66. تدوین و اجرای سیاست های امنیتی سازمان
- 67. استانداردهای امنیتی بین المللی (ISO 27001)
- 68. چارچوب های ارزیابی آمادگی سایبری
- 69. تکنیک های حمله مبتنی بر بدافزار (Malware-based Attacks)
- 70. بدافزارهای رایج و نحوه شناسایی آنها
- 71. استفاده از اکسپلویت کیت ها
- 72. مبانی امنیت فیزیکی و ارتباط آن با امنیت سایبری
- 73. ارزیابی ریسک های امنیتی در زنجیره تامین
- 74. امنیت اینترنت اشیاء (IoT Security)
- 75. مباحث پیشرفته در Red Teaming
- 76. تکنیک های مخفی سازی ترافیک (Traffic Obfuscation)
- 77. استفاده از سرورهای پروکسی و VPN در حملات
- 78. مبانی حقوقی جرایم سایبری در ایران
- 79. مسئولیت پذیری در قبال حملات سایبری
- 80. مدیریت بحران و تداوم کسب و کار (BCM)
- 81. بازسازی و بازیابی سیستم ها پس از حادثه
- 82. تکنیک های ارزیابی آسیب پذیری نرم افزار
- 83. امنیت کد نویسی (Secure Coding Practices)
- 84. تست نفوذ با رویکرد Red Team برای ارزیابی دفاع (Part 1)
- 85. تست نفوذ با رویکرد Red Team برای ارزیابی دفاع (Part 2)
- 86. شبیه سازی حملات سایبری پیشرفته و تحلیل دفاع (Part 1)
- 87. شبیه سازی حملات سایبری پیشرفته و تحلیل دفاع (Part 2)
- 88. ارزیابی آمادگی دفاعی سازمان ها در برابر تهدیدات نوین
- 89. مدیریت دانش در حوزه امنیت سایبری
- 90. نوآوری در تکنیک های حمله و دفاع سایبری
- 91. آینده امنیت سایبری و چالش های پیش رو
- 92. نقش هوش مصنوعی در حملات و دفاع سایبری
- 93. ملاحظات حقوقی و اخلاقی در استفاده از هوش مصنوعی در امنیت سایبری
- 94. جمع بندی و راهکارهای جامع برای ارتقای امنیت سایبری
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
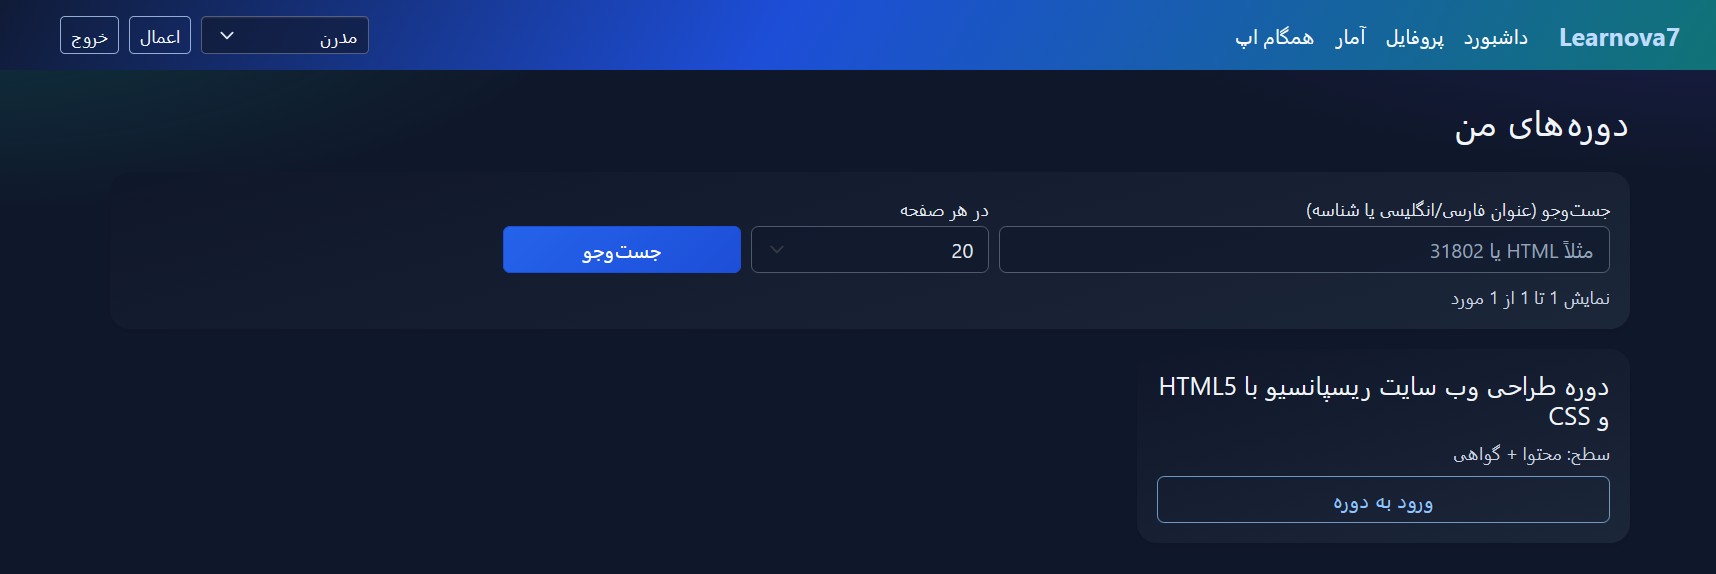
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
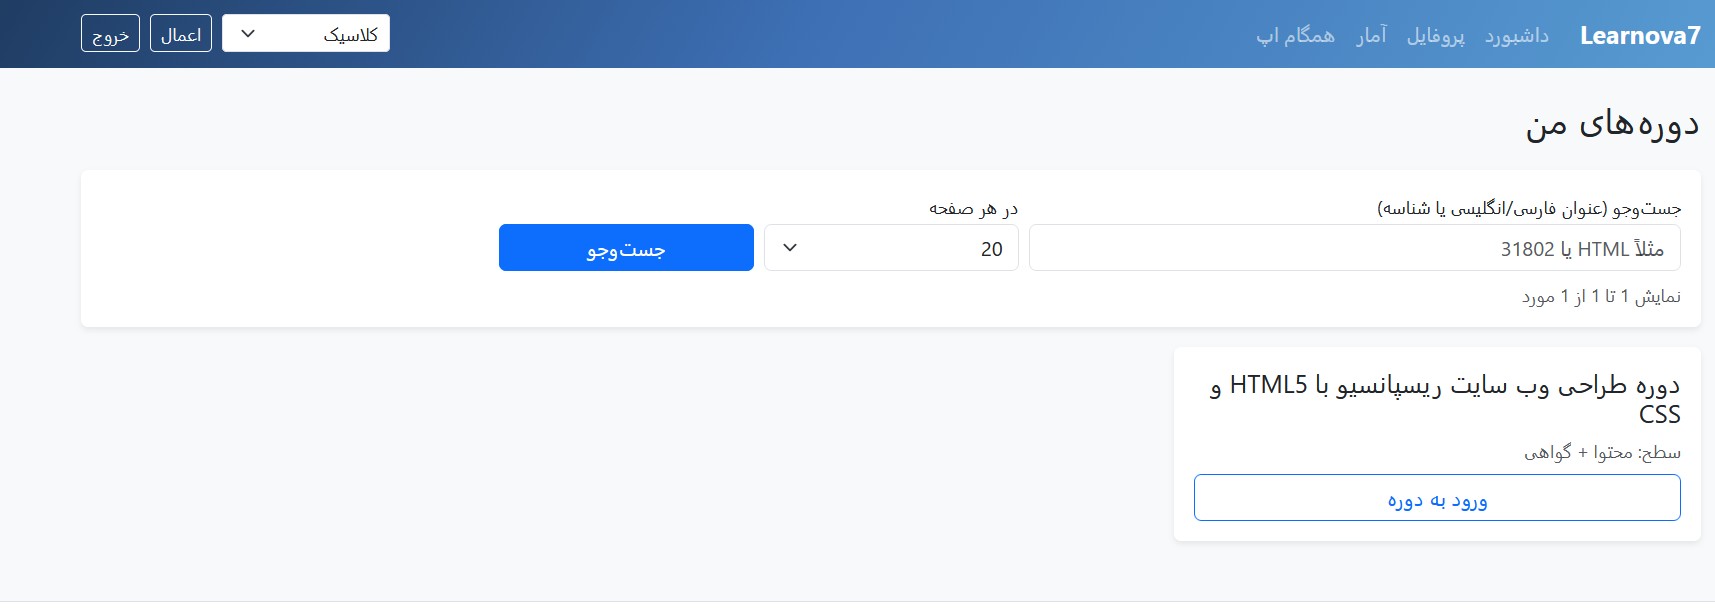
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
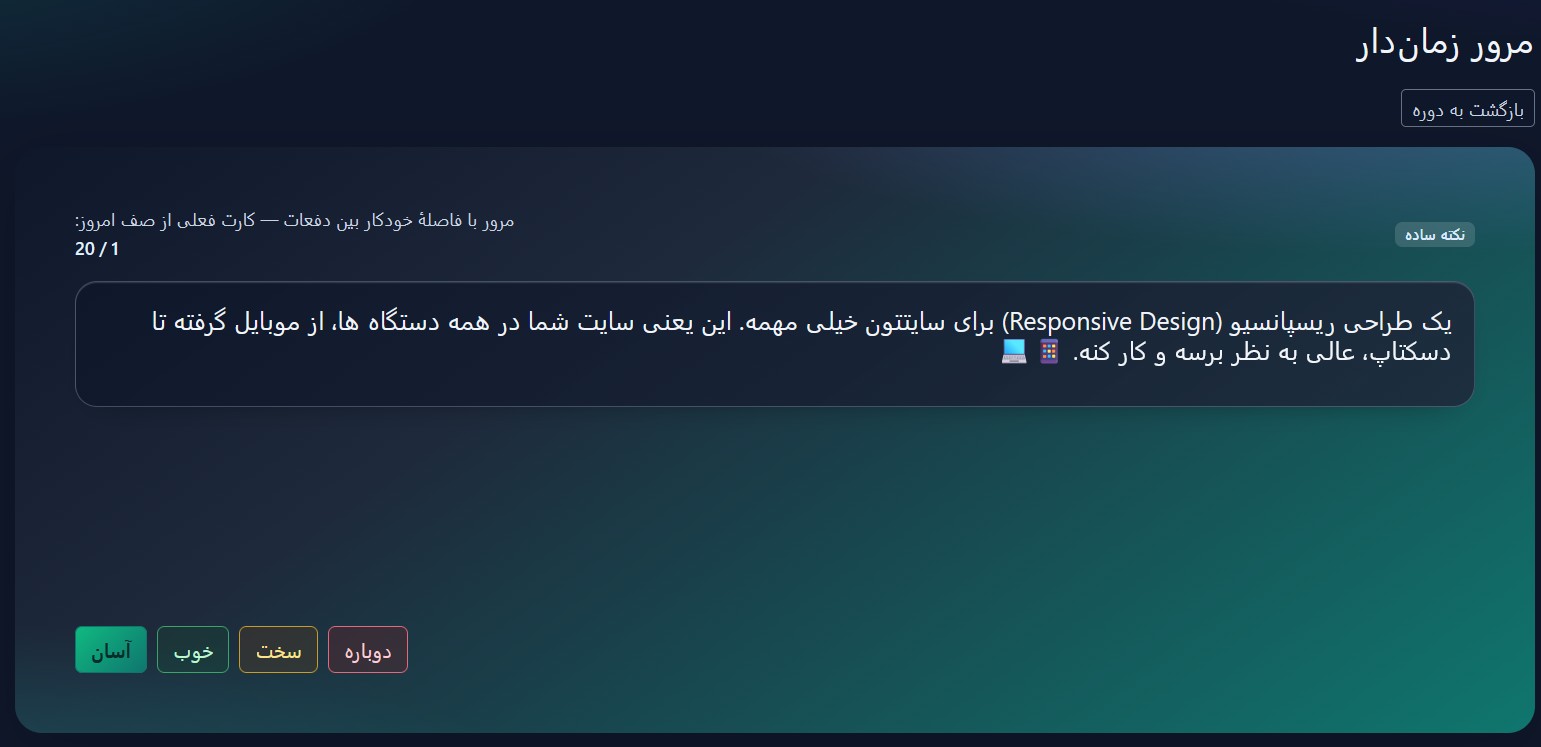
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
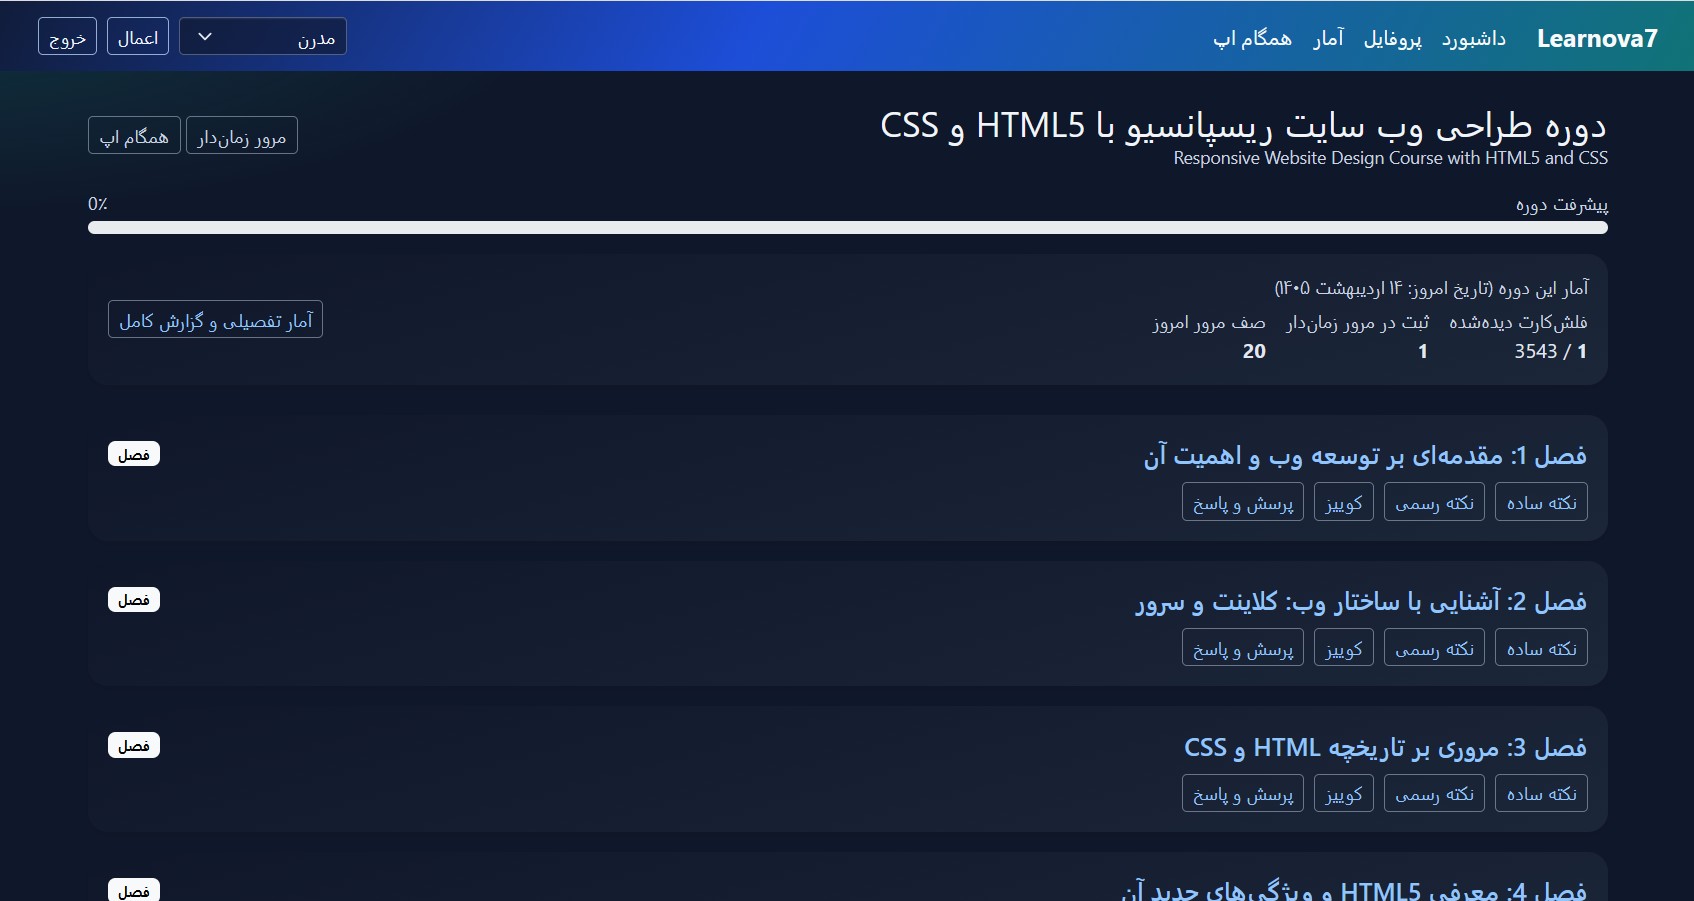
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
CaaS
Red Team
ارزیابی آسیبپذیری
امنیت سایبری
امنیت شبکه
تست نفوذ
تیم قرمز
دفاع سایبری
شبیهسازی حمله
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.