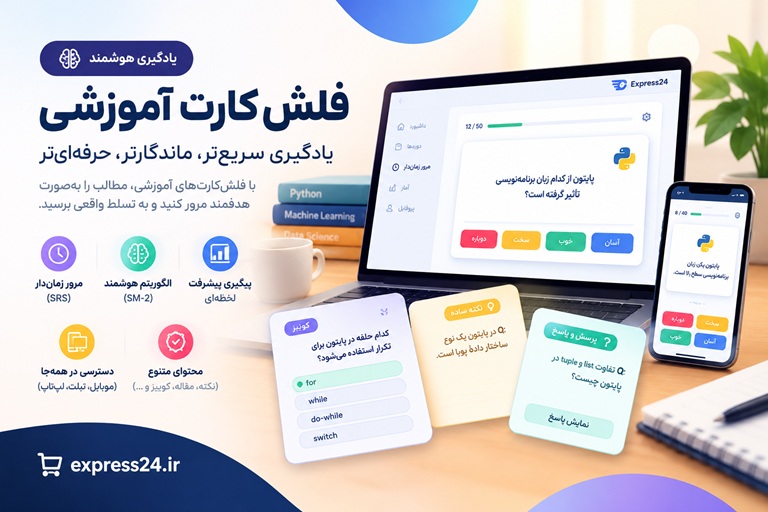
فلشکارتهای آموزشی مقابله با حملات SQL Injection و XSS
مقابله با حملات SQL Injection و XSS: دروازهای به سوی برنامهنویسی امن معرفی دوره: سپر دفاعی شما در برابر تهدیدات سایبری در دنیای امروز که وبسایتها و اپلیکیشنها ستون فقرات کسبوکارها و زندگی روزمره...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره مقابله با حملات SQL Injection و XSS
موضوع کلی: برنامه نویسی
موضوع میانی: امنیت سایبری و برنامهنویسی امن
📋 سرفصلهای دوره
- 1. مبانی پایگاه داده و SQL
- 2. انواع پایگاه داده رابطهای
- 3. ساختار جداول و کلیدهای پایگاه داده
- 4. مبانی زبان SQL
- 5. دستورات SELECT، INSERT، UPDATE، DELETE
- 6. عملگرهای WHERE و شرطها
- 7. توابع تجمیعی (Aggregate Functions)
- 8. دستور JOIN و ارتباط بین جداول
- 9. مقدمهای بر امنیت برنامهنویسی
- 10. اهمیت امنیت در توسعه نرمافزار
- 11. خطرات امنیتی رایج در برنامهنویسی
- 12. مفاهیم اولیه امنیت سایبری
- 13. حملات رایج در وب
- 14. مفهوم SQL Injection
- 15. انواع حملات SQL Injection
- 16. روشهای معمول ورود کد مخرب SQL
- 17. نشانههای وجود آسیبپذیری SQL Injection
- 18. آثار مخرب حملات SQL Injection
- 19. مفهوم Cross-Site Scripting (XSS)
- 20. انواع حملات XSS (Reflected، Stored، DOM-based)
- 21. روشهای معمول ورود کد مخرب XSS
- 22. نشانههای وجود آسیبپذیری XSS
- 23. آثار مخرب حملات XSS
- 24. چرا برنامهنویسان نیاز به دانش امنیت دارند؟
- 25. مسئولیت برنامهنویس در قبال امنیت
- 26. مروری بر زبانهای برنامهنویسی پرکاربرد
- 27. زبانهای برنامهنویسی سمت سرور (Backend)
- 28. زبانهای برنامهنویسی سمت کاربر (Frontend)
- 29. انتخاب زبان مناسب برای توسعه وب
- 30. آشنایی با چارچوبهای (Frameworks) امن
- 31. مبانی پایگاه داده در زبانهای برنامهنویسی
- 32. اتصال به پایگاه داده در زبان برنامهنویسی
- 33. اجرای دستورات SQL در کد
- 34. نحوه دریافت داده از کاربر
- 35. اعتبارسنجی ورودیها (Input Validation)
- 36. اهمیت اعتبارسنجی ورودیها
- 37. روشهای اعتبارسنجی ورودیها
- 38. استفاده از لیست سفید (Whitelist) در اعتبارسنجی
- 39. استفاده از لیست سیاه (Blacklist) در اعتبارسنجی
- 40. فرق اعتبارسنجی در سمت کاربر و سرور
- 41. مقابله با SQL Injection: پارامترسازی کوئریها (Parameterized Queries)
- 42. مفهوم Prepared Statements
- 43. نحوه استفاده از Prepared Statements در زبانهای مختلف
- 44. مزایای استفاده از Prepared Statements
- 45. جایگزینهای پارامترسازی کوئریها
- 46. استفاده از ORM (Object-Relational Mapping)
- 47. مزایای ORM در جلوگیری از SQL Injection
- 48. نکات مهم در استفاده از ORM
- 49. کدنویسی امن در SQL
- 50. حذف یا غیرفعال کردن دسترسیهای غیرضروری پایگاه داده
- 51. اصل کمترین امتیاز (Principle of Least Privilege)
- 52. مدیریت اعتبارنامههای پایگاه داده
- 53. رمزنگاری اطلاعات حساس در پایگاه داده
- 54. مفهوم NoSQL و تأثیر آن بر SQL Injection
- 55. بررسی پایگاه دادههای NoSQL
- 56. آیا NoSQL از SQL Injection مصون است؟
- 57. روشهای جلوگیری از XSS: خروجیدهی امن (Secure Output Encoding)
- 58. اهمیت Encoding برای جلوگیری از XSS
- 59. انواع Encoding (HTML Entities، URL Encoding)
- 60. نحوه صحیح Encoding خروجی در زبانهای برنامهنویسی
- 61. استفاده از کتابخانههای مطمئن برای Encoding
- 62. مفهوم Context-Aware Output Encoding
- 63. جلوگیری از XSS با فیلترینگ ورودیها
- 64. مفهوم فیلترینگ ورودیها
- 65. کدام کاراکترها و کلمات باید فیلتر شوند؟
- 66. محدودیتهای فیلترینگ ورودیها
- 67. استفاده از Content Security Policy (CSP)
- 68. مفهوم CSP و کاربرد آن
- 69. نحوه پیادهسازی CSP
- 70. سیاستهای CSP برای جلوگیری از XSS
- 71. مفهوم HttpOnly و Secure برای کوکیها
- 72. تأثیر HttpOnly در جلوگیری از دسترسی به کوکیها
- 73. تأثیر Secure در انتقال امن کوکیها
- 74. مبانی امنیت مرورگر
- 75. کوکیها و سشنها
- 76. مفهوم CSRF (Cross-Site Request Forgery)
- 77. چگونه CSRF با XSS ترکیب میشود؟
- 78. جلوگیری از CSRF
- 79. مفهوم OWASP (Open Web Application Security Project)
- 80. لیست Top 10 آسیبپذیری OWASP
- 81. OWASP Top 10: Injection
- 82. OWASP Top 10: Broken Authentication
- 83. OWASP Top 10: Sensitive Data Exposure
- 84. OWASP Top 10: XML External Entities (XXE)
- 85. OWASP Top 10: Broken Access Control
- 86. OWASP Top 10: Security Misconfiguration
- 87. OWASP Top 10: Cross-Site Scripting (XSS)
- 88. OWASP Top 10: Insecure Deserialization
- 89. OWASP Top 10: Using Components with Known Vulnerabilities
- 90. OWASP Top 10: Insufficient Logging & Monitoring
- 91. تست نفوذ (Penetration Testing)
- 92. ابزارهای اسکن آسیبپذیری
- 93. روشهای تست دستی برای SQL Injection
- 94. روشهای تست دستی برای XSS
- 95. استفاده از ابزارهای مرورگر برای دیباگ امنیتی
- 96. مفهوم Secure Development Lifecycle (SDLC)
- 97. امنیت در فاز تحلیل و طراحی
- 98. امنیت در فاز پیادهسازی
- 99. امنیت در فاز تست و استقرار
- 100. امنیت در فاز نگهداری
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
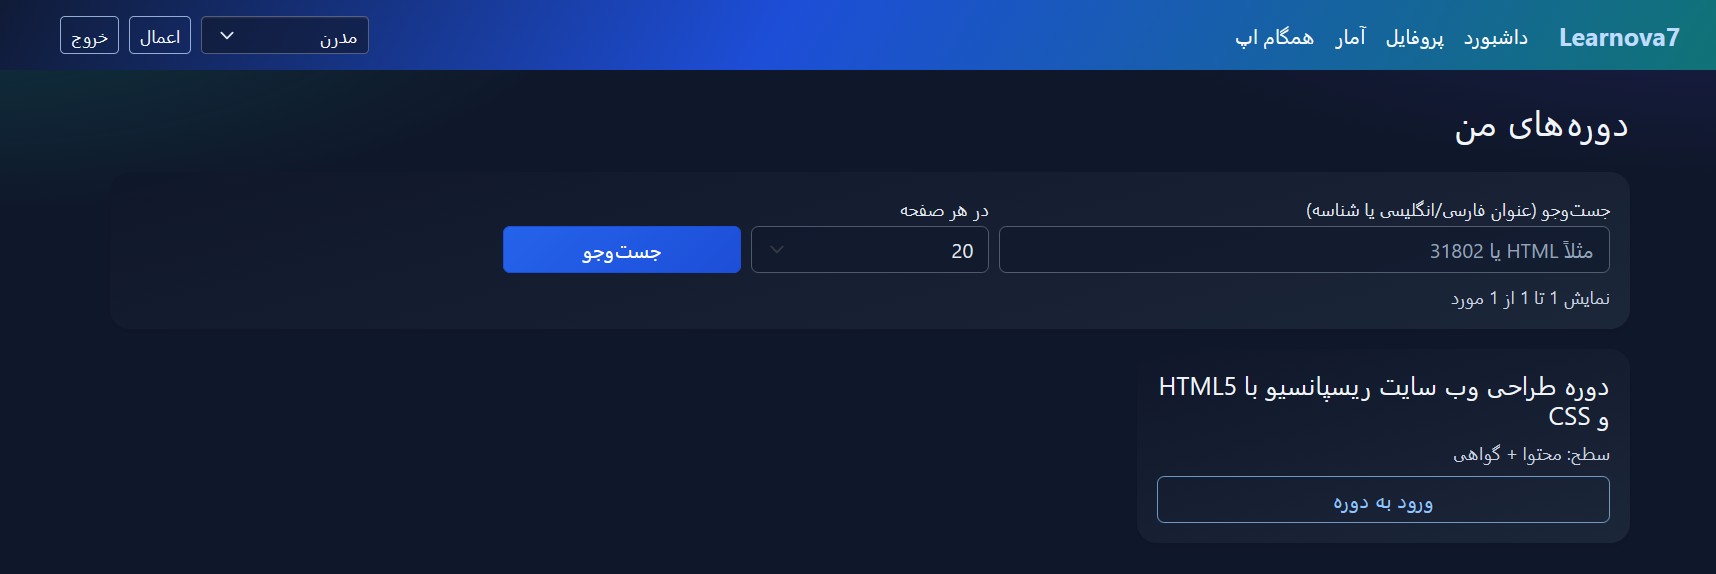
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
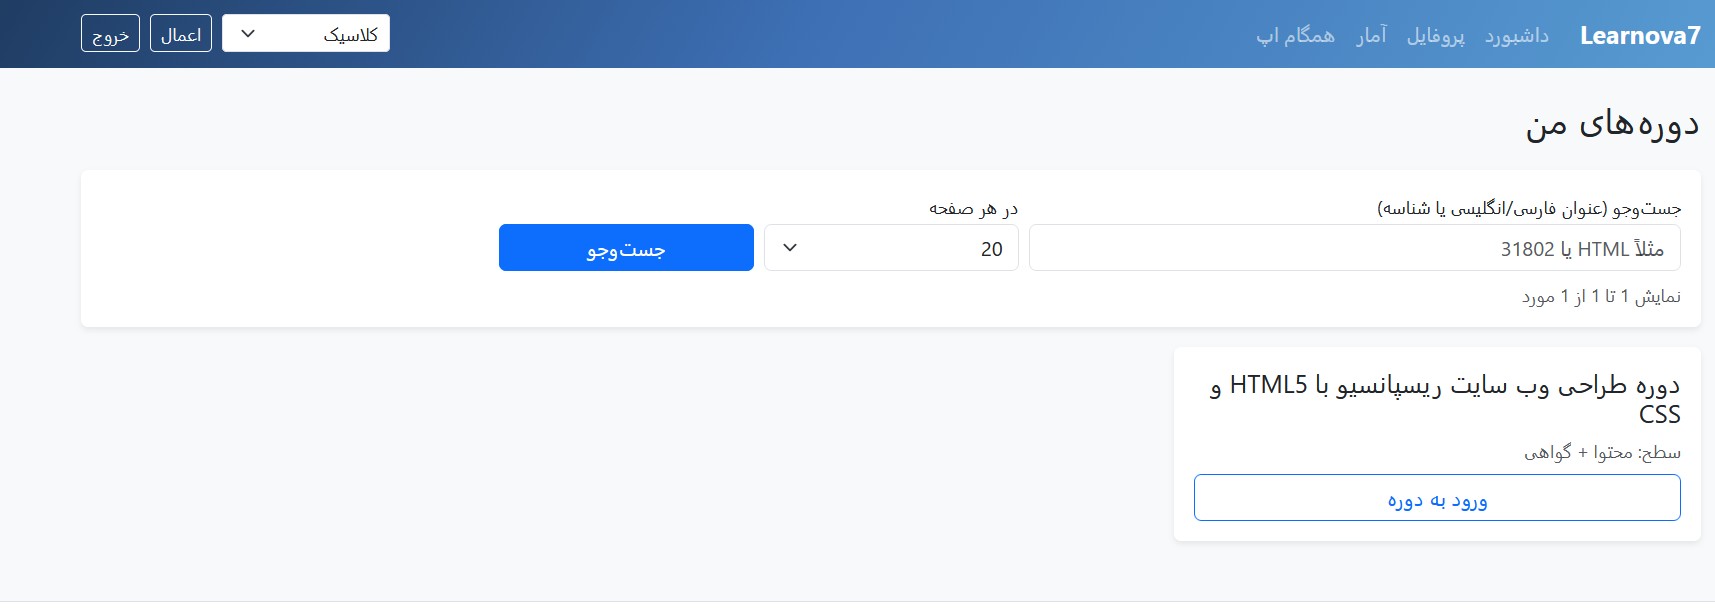
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
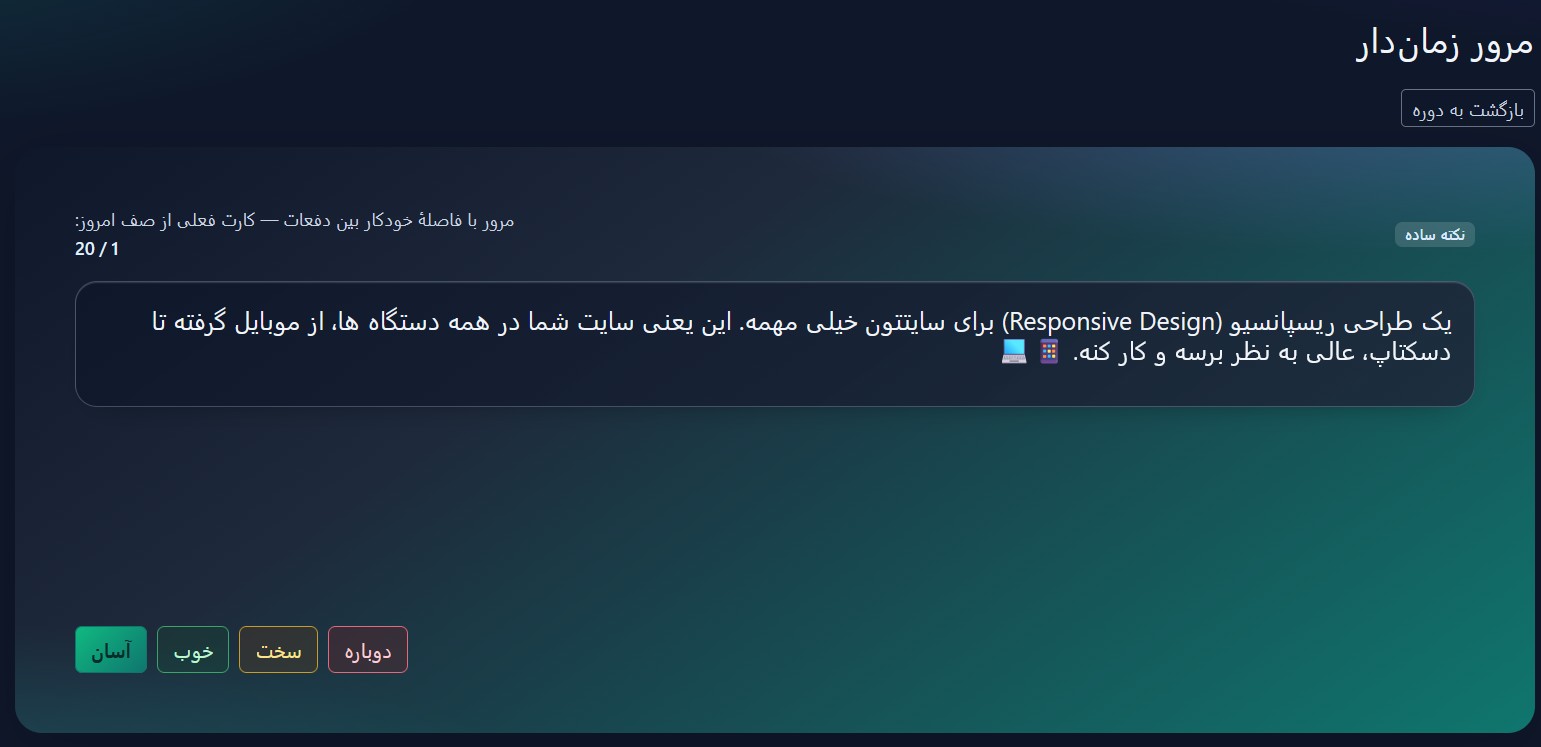
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
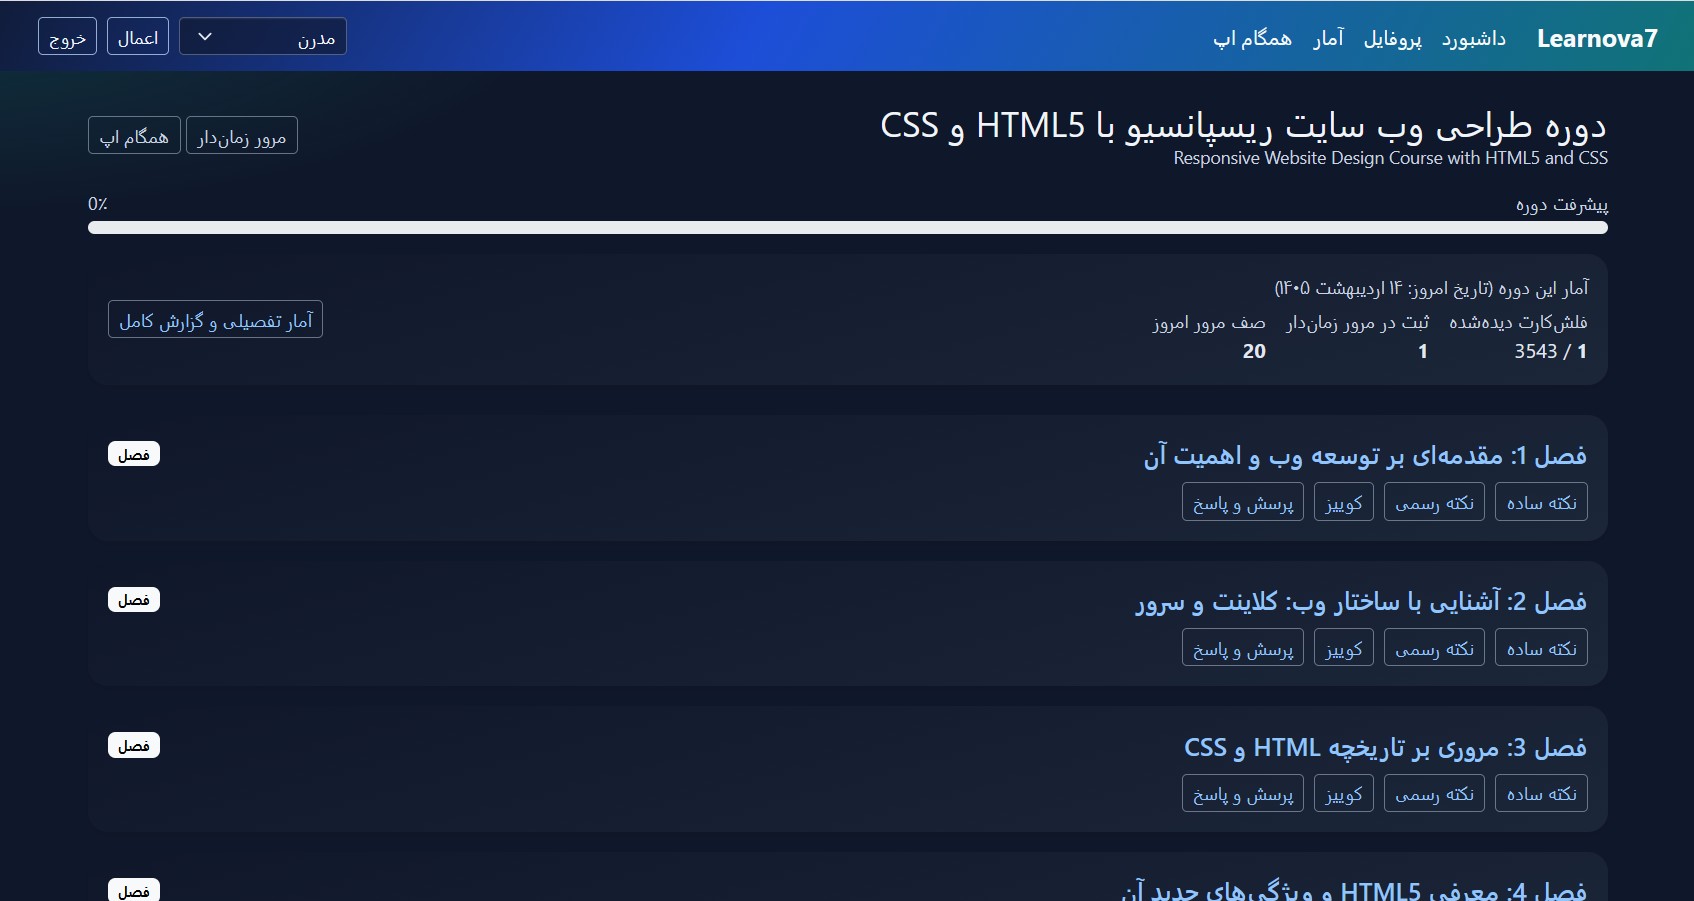
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
Cross-Site Scripting
OWASP
Secure coding
SQL Injection
XSS
آسیب پذیری وب
امنیت سایبری
امنیت وب
برنامه نویسی
برنامه نویسی امن
تست نفوذ
جلوگیری از SQL Injection
جلوگیری از XSS
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.