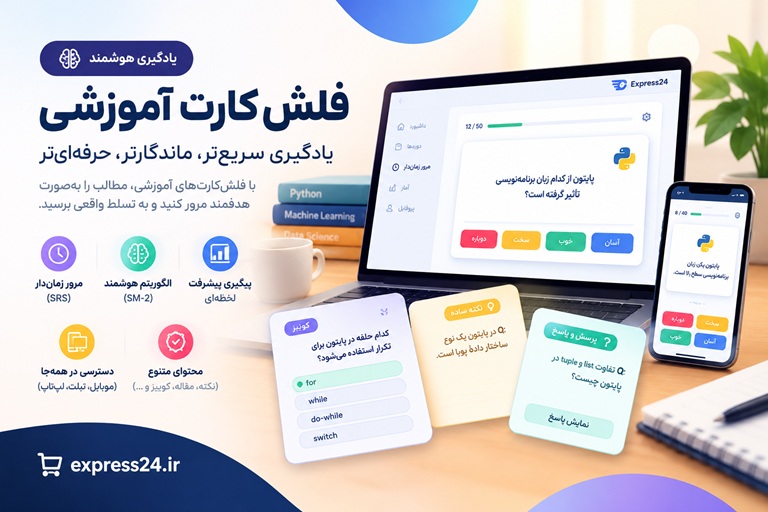
فلشکارتهای آموزشی امنیت در جیکوئری: جلوگیری از حملات XSS
امنیت در جیکوئری: جلوگیری از حملات XSS آیا سایت شما در برابر حملات XSS امن است؟ یاد بگیرید چگونه با jQuery جلوی نفوذ را بگیرید! در دنیای دیجیتال امروز، امنیت وبسایتها بیش از هر زمان دیگری اهمیت دار...
🎓 دوره آموزشی جامع
📚 اطلاعات دوره
عنوان دوره: دوره امنیت در جیکوئری: جلوگیری از حملات XSS
موضوع کلی: برنامه نویسی
موضوع میانی: جیکوئری (jQuery)
📋 سرفصلهای دوره
- 1. مقدمه ای بر امنیت وب و آسیبپذیریها
- 2. آشنایی با مفاهیم پایه HTML, CSS, و JavaScript
- 3. معرفی جیکوئری (jQuery) و کاربردهای آن در توسعه وب
- 4. نقش جیکوئری در دستکاری DOM
- 5. چرا امنیت در توسعه وب و به خصوص کدهای سمت کلاینت حیاتی است؟
- 6. مروری بر آسیبپذیریهای رایج وب
- 7. مفهوم تزریق کد (Code Injection)
- 8. معرفی حملات Cross-Site Scripting (XSS)
- 9. XSS چیست و چگونه کار میکند؟
- 10. تاریخچه و تکامل حملات XSS
- 11. انواع حملات XSS: Reflected XSS (Non-Persistent)
- 12. انواع حملات XSS: Stored XSS (Persistent)
- 13. انواع حملات XSS: DOM-based XSS
- 14. تفاوت بین انواع XSS و سناریوهای حمله
- 15. تفاوت XSS با دیگر حملات تزریق (مانند SQL Injection)
- 16. بررسی payloads (کدهای مخرب) رایج در حملات XSS
- 17. شناسایی نقاط ورود (Entry Points) احتمالی برای XSS در برنامههای جیکوئری
- 18. معرفی اصول Same-Origin Policy (SOP) و ارتباط آن با XSS
- 19. مروری بر ابزارهای توسعهدهنده مرورگر برای تحلیل DOM و اسکریپتها
- 20. اصول دستکاری DOM با جیکوئری
- 21. انتخابگرها (Selectors) در جیکوئری و پتانسیل سوءاستفاده
- 22. متدهای دستکاری محتوا: `text()`, `html()`, `val()` در جیکوئری
- 23. متدهای دستکاری ویژگیها (Attributes): `attr()`, `prop()` در جیکوئری
- 24. متدهای اضافه کردن عناصر: `append()`, `prepend()`, `after()`, `before()`
- 25. متدهای ایجاد عنصر جدید: `$(HTML_string)`
- 26. خطرات استفاده از `$(HTML_string)` با ورودی کاربر
- 27. مدیریت رویدادها (Events): `on()`, `click()`, `submit()` در جیکوئری
- 28. فراخوانی AJAX در جیکوئری: `$.ajax()`, `$.get()`, `$.post()`
- 29. خطرات بازگرداندن و نمایش دادههای ناامن از طریق AJAX
- 30. مثال عملی از Reflected XSS با جیکوئری (از طریق پارامتر URL)
- 31. مثال عملی از Stored XSS با جیکوئری (از طریق محتوای دیتابیس)
- 32. مثال عملی از DOM-based XSS با جیکوئری (از طریق `location.hash`)
- 33. تزریق اسکریپت از طریق ورودیهای فرم
- 34. تزریق اسکریپت از طریق localStorage و sessionStorage
- 35. تزریق اسکریپت از طریق کوکیها (Cookies)
- 36. تزریق اسکریپت از طریق متدهای `append()` و `html()` در جیکوئری
- 37. سوءاستفاده از `jQuery.parseHTML()` با ورودی ناامن
- 38. خطرات استفاده از `$.globalEval()` و `eval()`
- 39. حملات Mutation XSS و ارتباط آن با جیکوئری
- 40. چگونگی bypass کردن فیلترهای پایه (مانند حذف تگ `<script>`)
- 41. اعتبارسنجی ورودی (Input Validation) در سمت سرور به عنوان دفاع اولیه
- 42. اعتبارسنجی ورودی (Input Validation) در سمت کاربر (Client-side) و محدودیتهای آن
- 43. تفاوت و اهمیت اعتبارسنجی سمت سرور و کلاینت
- 44. مفهوم Sanitization (پاکسازی) ورودیها
- 45. خروجیگذاری (Output Encoding) برای HTML
- 46. خروجیگذاری برای ویژگیهای HTML (Attributes Encoding)
- 47. خروجیگذاری برای JavaScript
- 48. استفاده صحیح از `text()` به جای `html()` در جیکوئری برای نمایش متن
- 49. سناریوهایی که `html()` قابل قبول است و چگونه آن را ایمن کنیم (white-listing)
- 50. پاکسازی ورودی HTML کاربر با کتابخانههای معتبر (مانند DOMPurify)
- 51. پیادهسازی DOMPurify برای ورودیهای کاربر در پروژههای جیکوئری
- 52. تنظیم Content Security Policy (CSP) برای جلوگیری از XSS
- 53. مفاهیم `unsafe-inline`, `unsafe-eval` در CSP و خطرات آنها
- 54. استفاده از `nonce` و `hash` در CSP برای اسکریپتهای درونخطی
- 55. پیادهسازی CSP با جیکوئری (تنظیمات سرور و کلاینت)
- 56. محدود کردن دامنه (domain) فراخوانیهای AJAX با CSP
- 57. استفاده ایمن از `jQuery.ajax()` و تنظیم `dataType`
- 58. بررسی و پاکسازی پاسخهای JSON از نظر XSS
- 59. جلوگیری از حملات XSS در قالبهای سمت کلاینت (Client-Side Templates)
- 60. ایمنسازی ابزارهای قالبسازی (مانند Handlebars.js, Mustache.js)
- 61. مدیریت اسکریپتهای دینامیک و جلوگیری از تزریق آنها
- 62. خطرات استفاده از `$(location.hash)` بدون پاکسازی مناسب
- 63. خطرات استفاده از `$(document.URL)` و `window.location` برای نمایش محتوا
- 64. جلوگیری از حملات XSS مبتنی بر URL fragment
- 65. استفاده از ویژگی `sandbox` در تگ `iframe` برای محتوای ناامن
- 66. نقش کتابخانههای شخص ثالث و پلاگینهای جیکوئری در امنیت
- 67. ارزیابی امنیتی پلاگینهای جیکوئری قبل از استفاده
- 68. بهروزرسانی منظم جیکوئری و کتابخانههای وابسته
- 69. مدیریت وابستگیها با ابزارهایی مانند npm و yarn
- 70. استفاده از ابزارهای آنالیز استاتیک کد (SAST) برای یافتن آسیبپذیریها
- 71. خودکارسازی تستهای امنیتی (DAST) برای XSS
- 72. مفهوم Trusted Types API و جایگاه آن در امنیت وب آینده
- 73. استفاده از HTTP Security Headers (سرآیندهای امنیتی HTTP)
- 74. X-XSS-Protection: مزایا و معایب
- 75. Referrer-Policy: جلوگیری از افشای اطلاعات
- 76. Feature-Policy/Permissions-Policy: کنترل قابلیتهای مرورگر
- 77. Subresource Integrity (SRI) برای منابع خارجی
- 78. پیادهسازی SRI برای CDN های جیکوئری
- 79. بررسی اسکریپتهای درونخطی و امنیت آنها
- 80. جداسازی کدهای JavaScript و HTML تا حد امکان
- 81. استفاده از DOM Clobbering در حملات XSS
- 82. درک چگونگی سوء استفاده از Prototype Pollution
- 83. جیکوئری و Prototype Pollution: ریسکها و راهکارها
- 84. اهمیت HTTPS و گواهینامههای SSL/TLS
- 85. HSTS (HTTP Strict Transport Security) برای جلوگیری از حملات MITM
- 86. کوکیهای امن: `HttpOnly`, `Secure`, `SameSite`
- 87. استفاده از `SameSite=Lax/Strict` برای جلوگیری از CSRF و ارتباط آن با XSS
- 88. پیشگیری از Session Hijacking با استفاده از XSS
- 89. استراتژیهای دفاعی عمیق (Defense in Depth) در برابر XSS
- 90. نظارت و لاگبرداری برای شناسایی حملات XSS
- 91. گزارشدهی آسیبپذیریها (Bug Bounty Programs)
- 92. اصول Least Privilege (کمترین دسترسی) در توسعه وب
- 93. اهمیت آموزش تیم توسعهدهنده در مورد امنیت وب
- 94. معماری امنیتی برنامه و نقش آن در جلوگیری از XSS
- 95. مرور بهترین شیوههای کدنویسی امن با جیکوئری
- 96. منابع و ابزارهای یادگیری پیشرفته در امنیت وب
- 97. جمعبندی: آینده امنیت در جیکوئری و وب مدرن
- 98. **روشهای پیشرفته فیلتر کردن دادهها و اعتبارسنجی ورودی در جیکوئری (با تمرکز بر مقابله با XSS)**
- 99. **استفاده از Content Security Policy (CSP) برای کاهش خطر XSS در برنامههای مبتنی بر جیکوئری**
- 100. **ابزارها و تکنیکهای تست نفوذ برای شناسایی و رفع آسیبپذیریهای XSS در کدهای جیکوئری**
SMART LEARNING PLATFORM
از مطالعه تا یادگیری ماندگار
فراتر از یک مجموعه فلشکارت؛ تجربهای تعاملی برای یادگیری، تمرین، مرور هوشمند و مشاهده مسیر پیشرفت شما، همراه با امکان دریافت گواهی پایان دوره در دورههای واجد شرایط.
مرور فاصلهدار
آمار یادگیری
گواهی دوزبانه
یادگیری را به یک مسیر قابل پیگیری تبدیل کنید
با ورود به سامانه آموزشی، محتوای دوره را بهصورت مرحلهای دنبال کنید، فلشکارتها را مرور کنید، دانش خود را با پرسشها و آزمونها بسنجید و روند پیشرفتتان را در طول مسیر ببینید.
⟳
مرور فاصلهدار هوشمند
با مرور زماندار، کارتهای تازه و کارتهای سررسیدشده را بر اساس برنامه مرور دنبال کنید. ارزیابی پاسخها به زمانبندی مرورهای بعدی کمک میکند تا تمرین متناسبتری داشته باشید.
◉
مشاهده مسیر پیشرفت
میزان مشاهده فلشکارتها، فعالیتهای مرور، عملکرد آزمونها و آمار یادگیری را بررسی کنید و تصویر روشنتری از مسیر آموزشی خود داشته باشید.
▤
یادگیری مرحلهبهمرحله
فصلها و بخشهای آموزشی را به ترتیب دنبال کنید، مطالب دیدهنشده را پیدا کنید و بدون سردرگمی به ادامه مسیر برگردید.
✓
تمرین و سنجش آموختهها
با نکتههای آموزشی، پرسش و پاسخ، کوییزها و آزمونهای پایان فصل، دانستههای خود را تمرین کنید و بخشهایی را که به توجه بیشتری نیاز دارند بشناسید.
SMART REVIEW
هر بار، مرور هدفمندتر
لازم نیست هر روز از ابتدا درباره اینکه چه چیزی را مرور کنید تصمیم بگیرید. سامانه، صف مرور روزانه را بر اساس کارتهای تازه و موعد مرور کارتها آماده میکند. شما پاسخ را ارزیابی میکنید و برنامه مرور با توجه به آن تنظیم میشود.
دوباره
برای کارتهایی که به تمرین زودتر نیاز دارند.
سخت
برای پاسخهایی که با دشواری به یاد آمدهاند.
خوب
برای پاسخهایی که بهدرستی به یاد آوردهاید.
آسان
برای کارتهایی که پاسخ آنها را بهآسانی میدانید.
برنامه مرور بر اساس ارزیابی شما تنظیم میشود؛ مرور منظم میتواند به تثبیت آموختهها کمک کند، اما بهتنهایی تضمینکننده تسلط کامل نیست.
محتوا را به شیوههای مختلف تمرین کنید
ساختار دورهها متناسب با موضوع آموزشی طراحی شده است و ممکن است انواع مختلفی از محتوا را در بر بگیرد.
نکتههای ساده
برای مرور سریع مفاهیم اصلی و نکات کلیدی.
نکتههای رسمی
برای تمرین تعاریف، اصطلاحات و بیان دقیق علمی.
کوییز
برای سنجش درک مطلب و بررسی گزینه صحیح.
پرسش و پاسخ
برای تمرین یادآوری و سنجش میزان تسلط بر مطالب.
محتوای هر دوره بر اساس ساختار و امکانات فعال همان دوره ارائه میشود.
LEARN ANYWHERE
همراه شما روی مرورگر
برای استفاده از نسخه تحت وب، کافی است با حساب کاربری خود وارد سامانه شوید. بدون نیاز به نصب یک برنامه اختصاصی، میتوانید از مرورگر سازگار روی گوشی، تبلت یا رایانه به دورههای در دسترس خود مراجعه کنید.
گوشی هوشمند
برای مطالعه در زمانهای کوتاه
تبلت و لپتاپ
برای مطالعه و مرور راحتتر
حساب کاربری شخصی
برای دسترسی به دورههای مجاز شما
COURSE COMPLETION CERTIFICATE
گواهی پایان دوره؛ ثبت دستاورد شما
در دورههایی که امکان دریافت گواهی برای آنها فعال است، میتوانید پس از تکمیل شرایط آموزشی، درخواست گواهی پایان دوره ثبت کنید.
شرایط درخواست گواهی
✓ داشتن دسترسی دارای قابلیت گواهی برای دوره مربوطه.
✓ تکمیل اطلاعات لازم در پروفایل، شامل کد ملی معتبر، عکس پرسنلی و نام و نام خانوادگی انگلیسی.
✓ مشاهده تمام فلشکارتهای فعال دوره.
✓ قبولی در آزمونهای پایان فصل، در صورت وجود آزمون برای فصلها.
فارسی و انگلیسی
پس از تأیید و انتشار، نسخههای فارسی و انگلیسی گواهی در دسترس قرار میگیرند.
استعلام آنلاین
گواهی منتشرشده دارای QR Code و لینک اختصاصی برای بررسی آنلاین اعتبار آن است.
دانلود و چاپ
پس از انتشار گواهی، امکان دریافت نسخه PDF فارسی و انگلیسی و چاپ آن فراهم است.
توجه: ثبت درخواست به معنای صدور قطعی نیست. درخواست گواهی پس از بررسی و تأیید ادمین منتشر میشود. این گواهی، گواهی پایان دوره آموزشی است و بهخودیخود معادل مدرک دانشگاهی یا مدرک رسمی مورد تأیید نهادهای دولتی نیست.
یادگیری را شروع کنید؛ پیشرفت را دنبال کنید
با تمرین منظم، مرور هدفمند و پیگیری مسیر آموزشی خود، قدمبهقدم دانش و مهارتهایتان را گسترش دهید.
هر کارت، یک قدم به جلو
امکانات محتوایی، مرور و گواهی بر اساس سطح دسترسی و تنظیمات هر دوره متفاوت است.
نگاهی به محیط سامانه
یادگیری هوشمند، قدمبهقدم
با محیط سامانه آموزشی آشنا شوید و نمونههایی از فضای یادگیری، فلشکارتها و ابزارهای مرور و تمرین را مشاهده کنید.
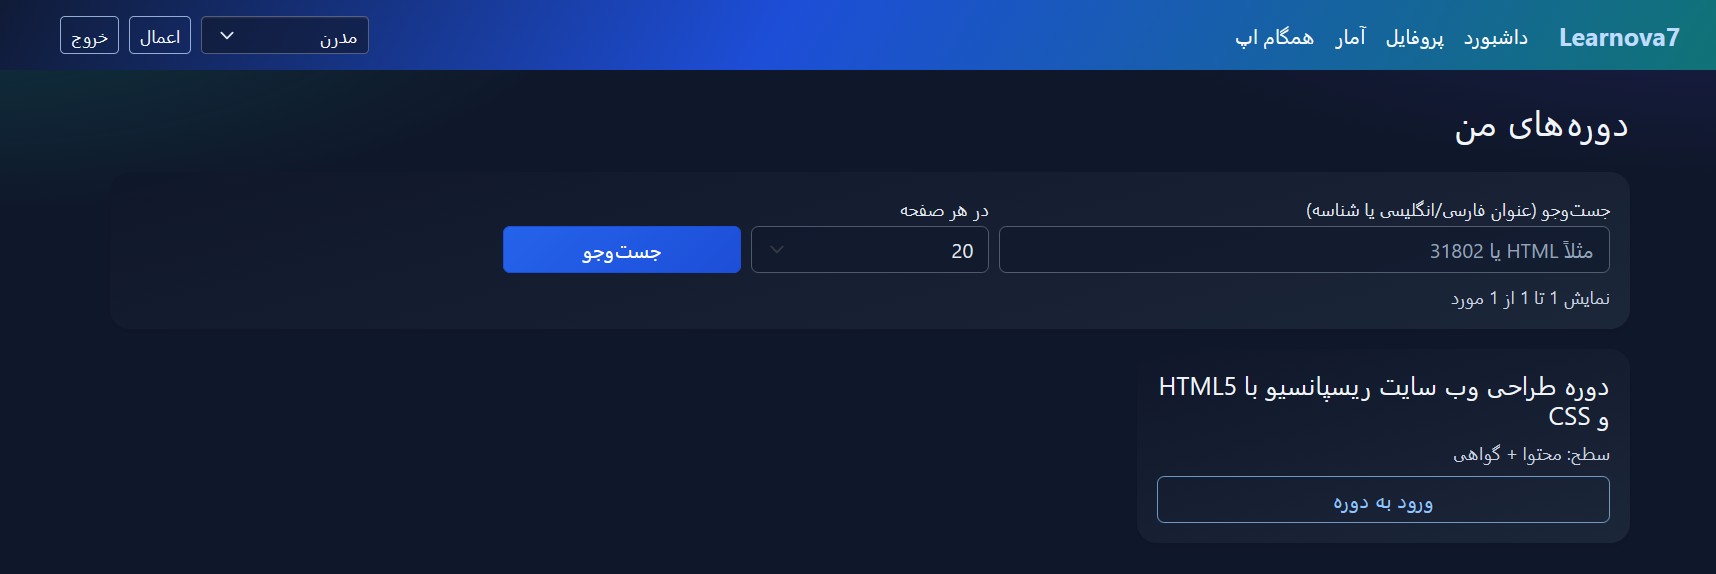
محیط سامانه آموزشی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
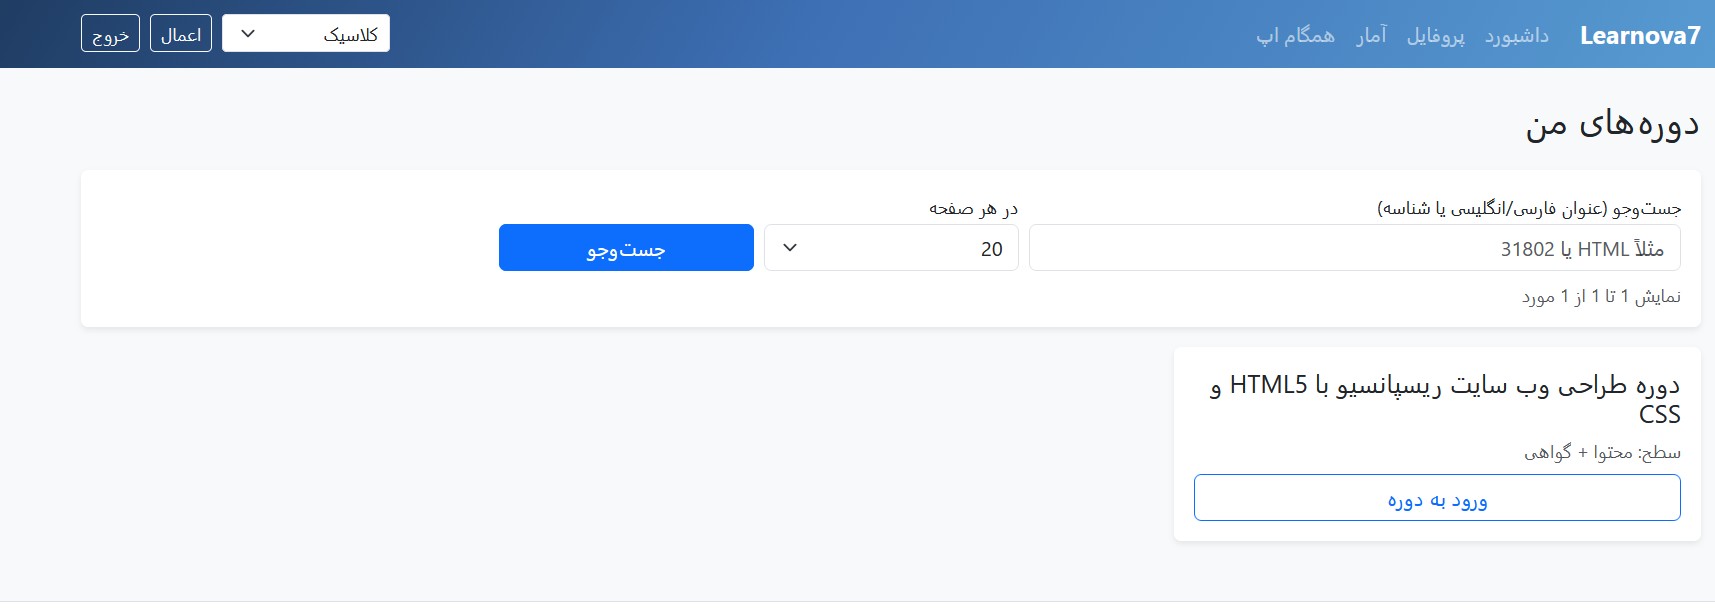
یادگیری و مرور مطالب
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
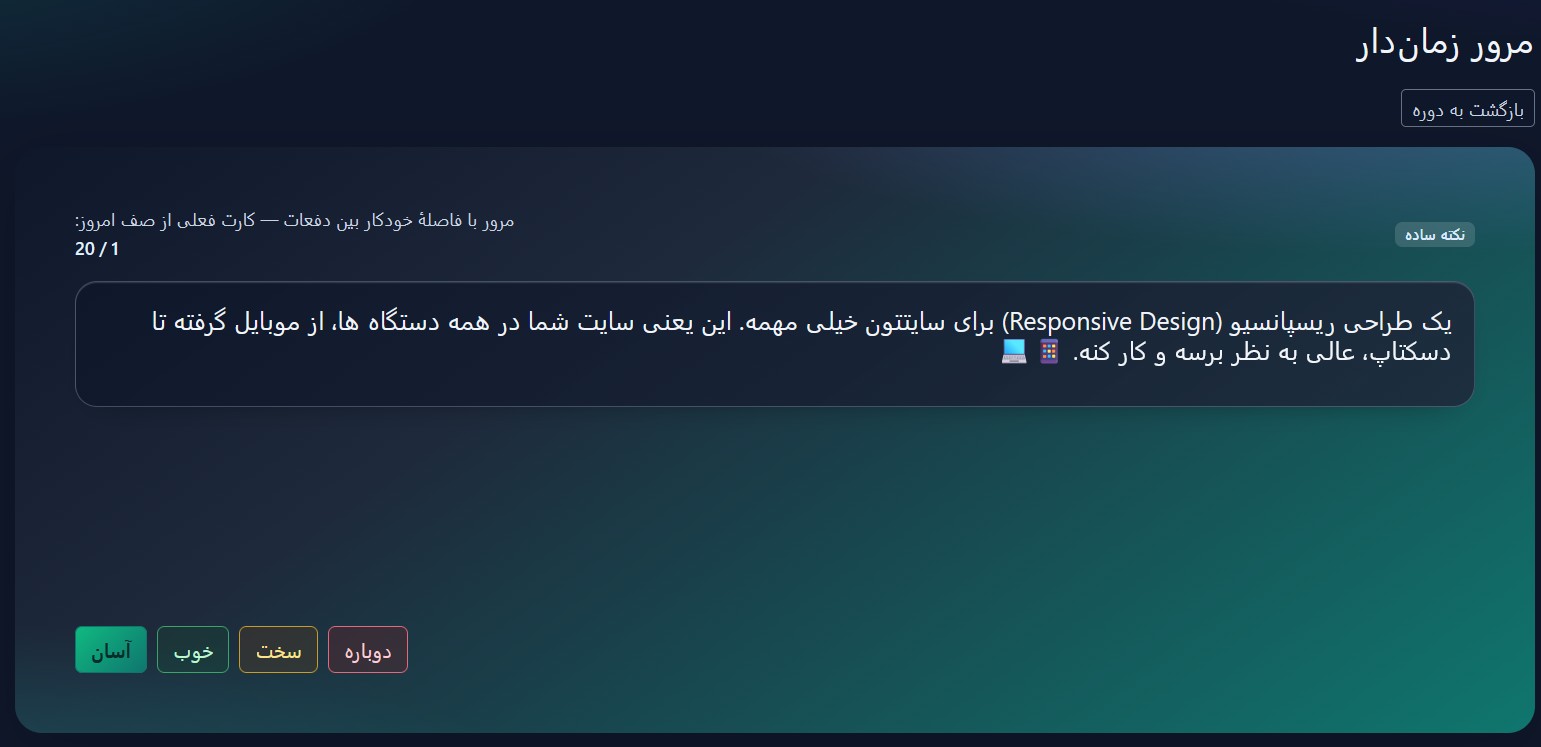
تجربه مطالعه تعاملی
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
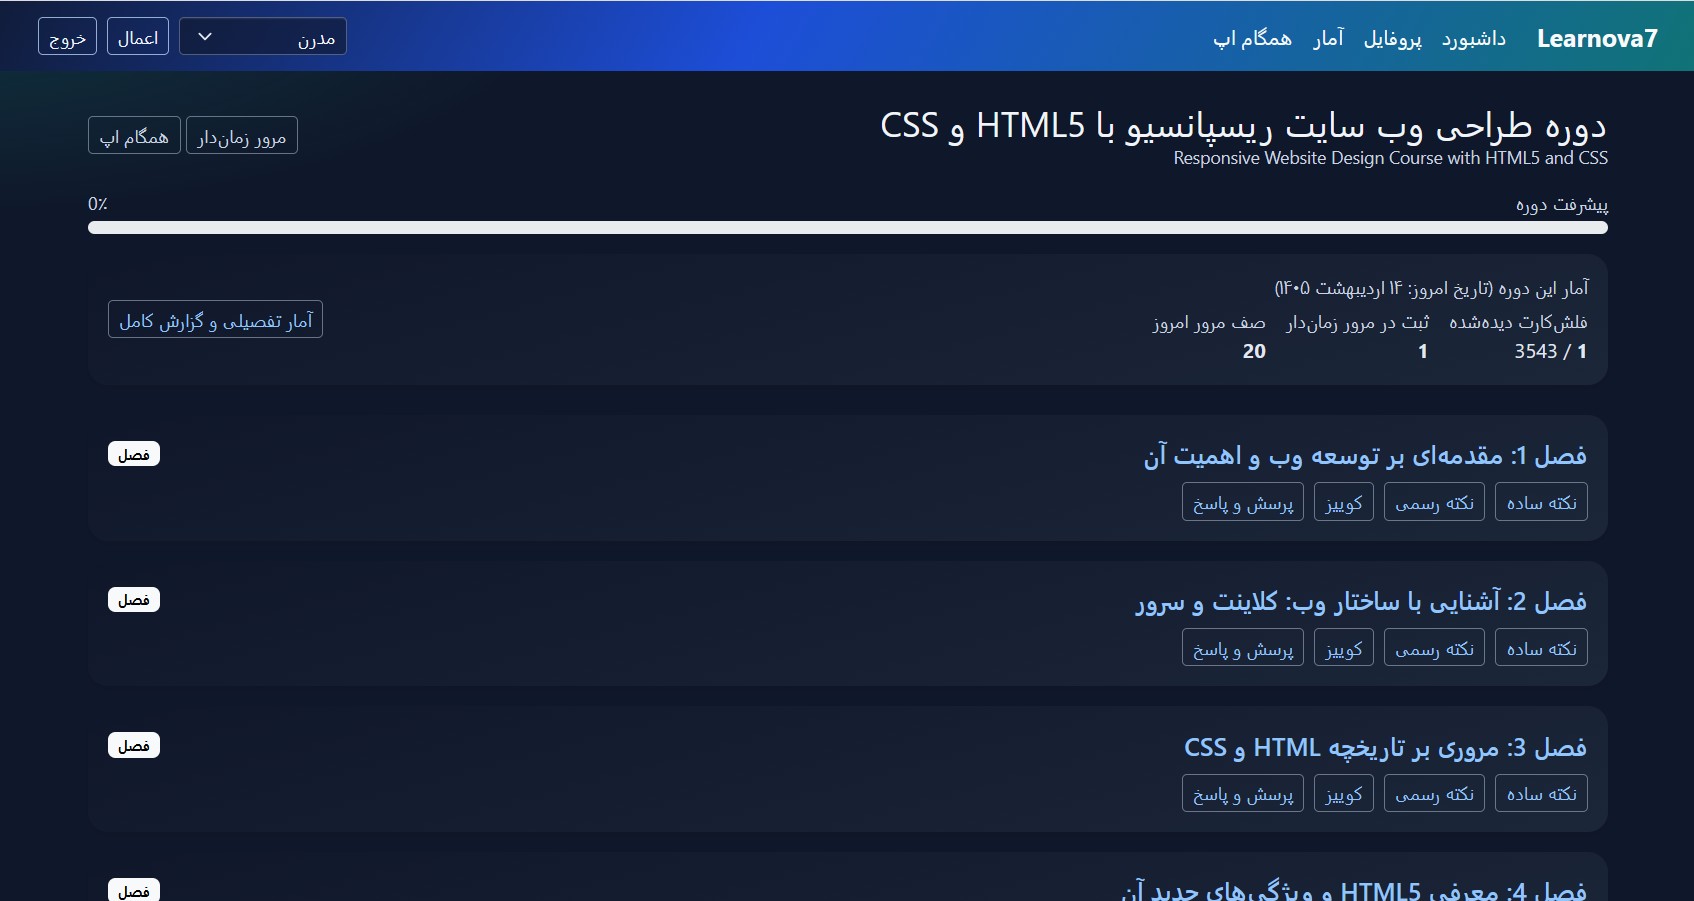
امکانات بیشتر سامانه
برای مشاهده تصویر در اندازه بزرگتر کلیک کنید
یادگیری فراتر از مطالعه معمولی
با فلشکارتهای آموزشی، مرور هدفمند و تمرین مستمر، مطالب را فعالانه یاد بگیرید و مسیر پیشرفت خود را دنبال کنید.
تگها:
JavaScript
jQuery
Web Security
XSS
آسیبپذیری XSS
آموزش جیکوئری
امنیت برنامه نویسی
امنیت جیکوئری
امنیت وب
برنامه نویسی وب
جاوااسکریپت
جلوگیری از XSS
جیکوئری
حملات XSS
دوره جیکوئری
نظرات
هنوز نظری ثبت نشده است.
وارد شوید تا نظر ثبت کنید.